Zum Inhalt springen

Cyber Resilience Act · Verordnung (EU) 2024/2847

Was bis wann stehen muss – und wer es bei Ihnen hält.

Der Cyber Resilience Act macht Cybersecurity zur Pflicht für nahezu jedes Produkt mit digitalen Elementen. Wir bringen Ihr Portfolio strukturiert zur Konformität und bauen dabei die Kompetenz in Ihrem Team auf.

Bis zur vollen CRA-Pflicht

429 Tage

11. Dezember 2027 · Meldepflichten gelten bereits

01Geltungsbereich

Betrifft mich das?

Sehr wahrscheinlich – wenn Sie Hardware oder Software in der EU in Verkehr bringen, die sich direkt oder indirekt mit einem Gerät oder Netzwerk verbinden kann.

  • Embedded-Geräte, Steuerungen und Sensorik
  • Maschinen- und Anlagenkomponenten mit Software
  • IoT- und Consumer-Produkte
  • Software-Produkte und Apps samt zugehöriger Datenverarbeitung

Ausnahmen gelten unter anderem für Medizinprodukte und typgenehmigte Fahrzeuge – dort greifen eigene Regelwerke wie MDR oder UNECE R155. Die Einordnung klären wir im Readiness-Check.

02Fristen

Die Uhr läuft – für Bestandsprodukte schon heute.

Die Meldepflichten gelten seit September 2026 für alle Produkte im Markt. Alle weiteren Pflichten folgen im Dezember 2027.

  1. 10.12.2024

    Inkrafttreten

    Der CRA ist in Kraft, die Übergangsfristen laufen.

  2. 11.06.2026

    Benannte Stellen

    Die Regeln für Konformitäts­bewertungs­stellen gelten.

  3. 11.09.2026

    Meldepflichten

    Aktiv ausgenutzte Schwachstellen und schwere Vorfälle müssen gemeldet werden – auch für Produkte, die schon im Markt sind.

  4. 11.12.2027

    Alle Pflichten

    Grundlegende Anforderungen, Konformitätsbewertung und CE-Kennzeichnung gelten für jedes neu in Verkehr gebrachte Produkt.

Die Meldekette seit dem 11. September 2026

Meldungen gehen über die zentrale Plattform der ENISA an das zuständige CSIRT – in Deutschland das BSI.

24 h

Frühwarnung

sobald Sie von einer aktiv ausgenutzten Schwachstelle oder einem schweren Vorfall wissen

72 h

Meldung

mit ersten Details, Auswirkungen und ergriffenen Maßnahmen

14 Tage

Abschlussbericht

nach Bereitstellung einer Korrektur – bei Vorfällen innerhalb eines Monats

03Anforderungen

Was bei Ihnen stehen muss

01

Meldeprozess und PSIRT

Zentrale Anlaufstelle, Policy zur koordinierten Offenlegung, eine eingeübte Meldekette.

02

SBOM

Eine maschinenlesbare Stückliste der Softwarekomponenten für jedes Produkt.

03

Risikobewertung je Produkt

Eine dokumentierte Cybersecurity-Risikobewertung als Grundlage aller Maßnahmen.

04

Security by Design

Die grundlegenden Anforderungen aus Anhang I – von sicheren Voreinstellungen bis zum Zugriffsschutz.

05

Schwachstellen­management

Prozesse für Identifikation, Behebung und Security-Updates über den gesamten Supportzeitraum.

06

Konformität und Dokumentation

Technische Dokumentation, Konformitätsbewertung, EU-Konformitätserklärung und CE-Kennzeichnung.

04Leistungen

Unser CRA-Baukasten

Sie kaufen nur, was Sie brauchen – und alles ist darauf ausgelegt, dass Ihr Team es danach selbst kann.

Basisbegleitung

Ihr fester Sparringspartner, rund 20 Stunden im Monat.

  • Sparring und Entscheidungsvorlagen
  • Quality Gates und Architektur-Reviews
  • Mentoring Ihrer Security-Verantwortlichen

Kernmodule

Die Bausteine, die jeder Hersteller braucht.

  • Produktinventar und CRA-Klassifizierung
  • Risikoanalysen und TARA nach IEC 62443
  • PSIRT und Meldekette inklusive Probelauf
  • SBOM und HBOM
  • Secure Development Lifecycle
  • Technische Dokumentation und Konformitätsbewertung

Zusatzpakete

Nach Bedarf dazu.

  • Workshops und Schulungen
  • Reifegrad- und Audit-Assessments
  • Penetrationstests als Nachweis
  • Onboarding weiterer Produktteams

05Vorgehen

In vier Schritten zur CRA-Fähigkeit

  1. 01

    15 Minuten

    CRA-Readiness-Check

    Kostenlos: Betroffenheit, Produktklasse und die dringendsten Lücken.

  2. 02

    Monat 1–3

    Bestandsaufnahme und Zielbild

    Produktinventar, Reifegrad, Rollenmodell und eine Roadmap rückwärts von den Stichtagen.

  3. 03

    parallel

    Pilot an einem Produkt

    Risikoanalyse, Meldekette und SBOM an einem echten Produkt – als Vorlage für alle weiteren.

  4. 04

    bis Monat 18

    Aufbau und Übergabe

    Ihr Team übernimmt Schritt für Schritt. Wir begleiten, bis es ohne uns läuft.

06Praxisbeispiel

So sieht das in der Praxis aus.

01

Bahn- und VerkehrstechnikCRA-Programm

CRA-Fähigkeit für einen Hersteller aus der Bahn- und Verkehrstechnik

CRAIEC 62443PSIRTSBOM

Ausgangslage

Fünf Monate bis zur Meldepflicht, ein breites Produktportfolio – und noch keine zentrale Funktion für Produkt-Security.

Vorgehen

  • Produktinventar und Einordnung nach CRA-Produktklassen
  • Pilot-Risikoanalyse nach IEC 62443-4-1/-4-2 als wiederverwendbare Vorlage
  • Rollenmodell mit klaren Verantwortlichkeiten in den Produktteams
  • Konzept für PSIRT, Meldekette und SBOM
  • Roadmap rückwärts von den CRA-Stichtagen

Ergebnis

Eine verabschiedete Roadmap mit Verantwortlichkeiten – und ein Kunde, der seine Produkt-Security heute zunehmend selbst steuert. Genau so soll es sein.
07Häufige Fragen

Was Hersteller uns fragen.

Gilt der CRA auch für Produkte, die schon auf dem Markt sind?

Die Meldepflichten gelten seit dem 11. September 2026 für alle Produkte mit digitalen Elementen im Markt – auch für Bestandsprodukte. Die übrigen Anforderungen gelten für Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht oder wesentlich verändert werden.

Wie hängen CRA und IEC 62443 zusammen?

Die harmonisierten Normen zum CRA entstehen noch. IEC 62443-4-1 (sicherer Entwicklungsprozess) und -4-2 (Anforderungen an Komponenten) sind heute die belastbarste Grundlage – wir nutzen sie als Rückgrat Ihrer Umsetzung.

Brauchen wir eine externe Konformitätsbewertung?

Für die meisten Produkte reicht die Selbstbewertung. Wichtige Produkte der Klasse II und kritische Produkte brauchen eine benannte Stelle oder eine Zertifizierung; bei Klasse I hängt es davon ab, ob harmonisierte Normen angewendet werden. Die Einstufung klären wir im Readiness-Check.

Wir haben keine eigenen Security-Leute. Geht das trotzdem?

Genau dafür ist unser Modell gedacht: Wir bauen die Rollen mit Ihnen auf, qualifizieren Ihre Leute im laufenden Projekt und ziehen uns mit klarem Endpunkt zurück.

Was auf dem Spiel steht: Bei Verstößen gegen die grundlegenden Anforderungen drohen Bußgelder bis 15 Mio. € oder 2,5 % des weltweiten Jahresumsatzes.

Kontakt

CRA-Readiness-Check: 15 Minuten, die Klarheit schaffen.

Wir klären gemeinsam, ob und wie Ihre Produkte betroffen sind, welche Klasse gilt und was jetzt zuerst passieren muss. Kostenlos und unverbindlich.

oder direkt: +49 151 42019537

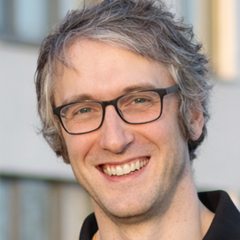
Moritz Krebbel

Geschäftsführer · Produkt-Security

Cyber Resilience Act · Security by Design · Automotive und Medizintechnik

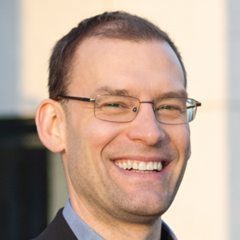
Andreas Fechner

Geschäftsführer · Unternehmens-Security

NIS2 und ISMS · Penetrationstests · Digitale Resilienz